AWSの学習を始めたものの、「VPC」や「サブネット」「ルートテーブル」といった専門用語が多く、全体像がつかめずに悩んでいませんか?
結論から言うと、VPCとはAWS上に確保する自分専用の安全な仮想ネットワーク空間であり、適切な設計がクラウド運用の成否を分けます。
この記事では、VPCの基本概念から主要な4つの構成要素、パブリック/プライベートサブネットの使い分けやセキュリティ設定まで、初心者向けに分かりやすく解説します。
最後まで読むことで、VPCの仕組みが体系的に理解でき、迷わずネットワーク設計や構築を進められるようになります。
AWS VPCとは?仕組みと必要性を初心者向けに解説
AWSを使いこなす上で、ネットワークの基本となるVPCの理解は避けられません。最初に、VPCの基本的な定義と、なぜAWS利用時にVPCが必要とされるのかという理由から確認していきましょう。
VPC(Virtual Private Cloud)とはAWS上の仮想ネットワーク空間
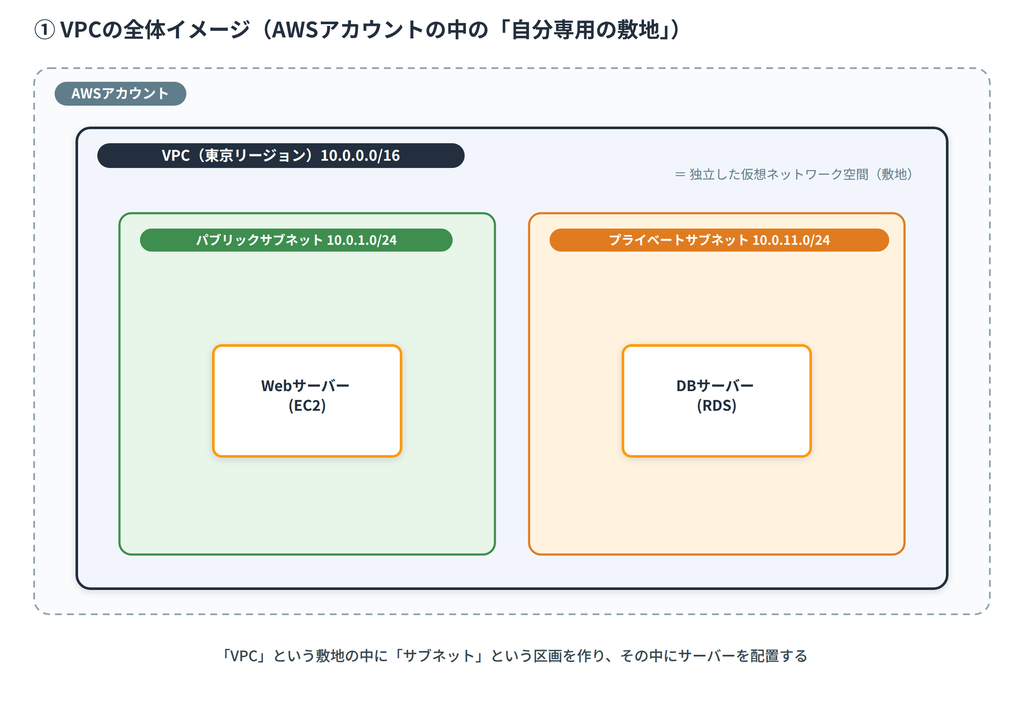
VPC(Virtual Private Cloud)とは、AWSクラウド上に作成する自分専用の独立した仮想ネットワーク空間を指します。他のユーザーから論理的に切り離された領域であるため、セキュアな環境で各種リソースを運用可能です。
概念を直感的にイメージするには、家づくりにおける敷地を思い浮かべると分かりやすいかもしれません。VPCは、広大なAWSという街の中に確保した自分だけの土地のような存在と言えます。この敷地を確保して初めて、その内部にWebサーバーやデータベースといった建物を安心して配置できるようになります。
他者から隔離されたネットワーク空間を準備できる点は、企業がクラウドへシステムを移行する際にも大きな安心材料となります。VPCを利用することで、外部からの不正な侵入リスクを抑えつつ、安全なインフラ基盤を整備できるわけです。
なぜVPCが必要なのか?セキュリティと区画整理の観点
VPCが必要とされる最大の理由は、セキュリティの確保とシステム領域の区画整理にあります。仮にVPCのような隔離空間が存在しない場合、作成したサーバーが共有ネットワーク上に直接露出してしまい、不正アクセスの脅威に晒される可能性が高まります。
ネットワーク領域を論理的に区切ることで、アクセスできる対象や通信経路を厳格に制御できるようになります。境界線を明確に引く取り組みが、そのままシステム全体の防壁として機能する形です。
さらに実務においては、単一の領域にすべてを配置するのではなく、用途ごとにVPCを分割する運用もよく行われます。例えば開発環境用VPCと本番環境用VPCを別々に用意すれば、開発中のテスト運用が本番システムへ影響を与える心配がありません。安全で管理しやすいシステム構成を実現する上で、VPCによる境界の分離は必要不可欠なアプローチでしょう。
VPCを理解するための4つの主要構成要素
VPCという広大な土地を定義した後は、その内部を機能ごとに整理していく必要があります。ここでは、VPC内部で稼働する主要な4つのコンポーネントについて順番に解説します。
サブネット(VPC内をさらに細かく分割した区画)
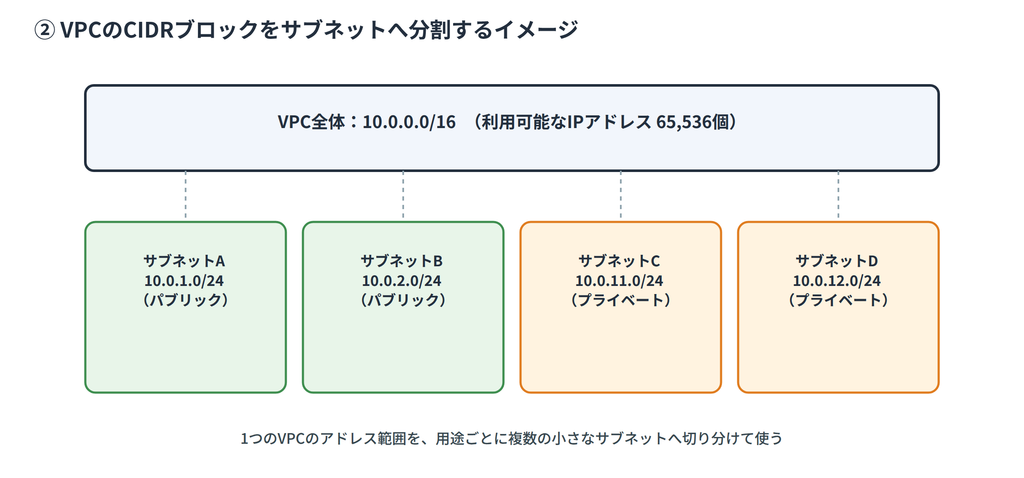
サブネットとは、VPC内に作成するさらに小さなネットワークの分割区画です。広大な敷地の中に用途別の部屋や区画を設けるイメージで捉えると理解がスムーズになります。
VPCを複数のサブネットに分割する主な目的は、役割やセキュリティレベルに応じたリソースの整理にあります。例えば、外部からのアクセスを受け付けるサーバーと、機密情報を扱うデータベースを別の部屋に分けることで、細力なアクセス管理が実現できます。
具体的には、VPCに割り当てられたIPアドレスの範囲(CIDRブロック)を小さく切り出して各サブネットへ分配します。このように空間を細分化することが、安全なネットワーク構造を作る第一歩と言えるでしょう。
ルートテーブル(通信の行き先を決める案内板)
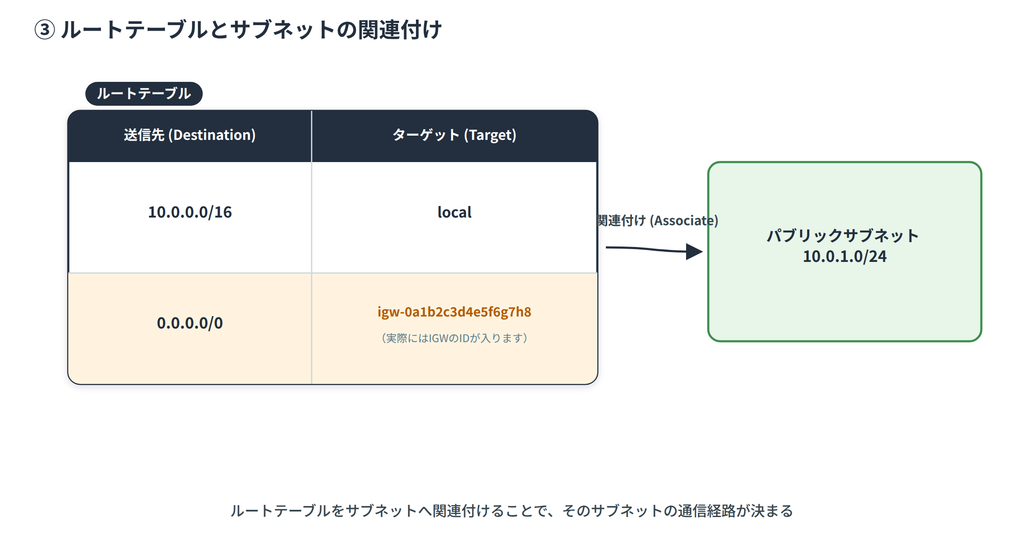
ルートテーブルとは、ネットワークトラフィックがどこに向かうべきかを定義したルーティングルールの集合体です。道路標識やナビゲーションシステムのように、データの送り先を示す役割を果たします。
通信が発生した際、ルーターはこのルートテーブルを参照して適切な送信先を選択します。「このIPアドレス範囲宛ての通信は、こちらの出口へ流す」といったルールがあらかじめ書き込まれている仕組みです。
作成したルートテーブルは、サブネットごとに紐付けて運用します。関連付ける案内板の内容を変えることで、サブネットごとの通信ルートを自由に制御できます。
インターネットゲートウェイ(インターネットとつなぐ玄関口)
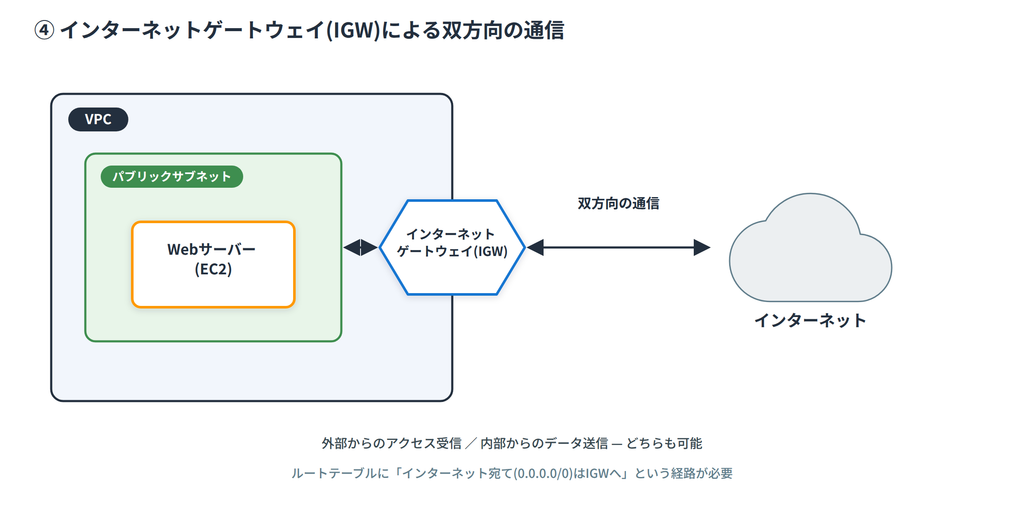
インターネットゲートウェイ(IGW)は、VPCと外部のインターネット空間を相互に接続するための出入口です。建物の外と内をつなぐ大きな玄関ドアをイメージすると分かりやすいかもしれません。
VPC内部に配置されたリソースが外部と直接やり取りを行うためには、この接続口の存在が不可欠です。双方向の通信を仲介し、外部からのアクセス受信と内部からのデータ送信の両方を可能にします。
ただし、IGWをVPCに取り付けただけでは通信は開始されません。前述したルートテーブルへ「インターネット宛ての通信はIGWを通す」という設定を追加して、初めて玄関口として機能し始めます。
NATゲートウェイ(内部から外部へ安全に通信するための出口)
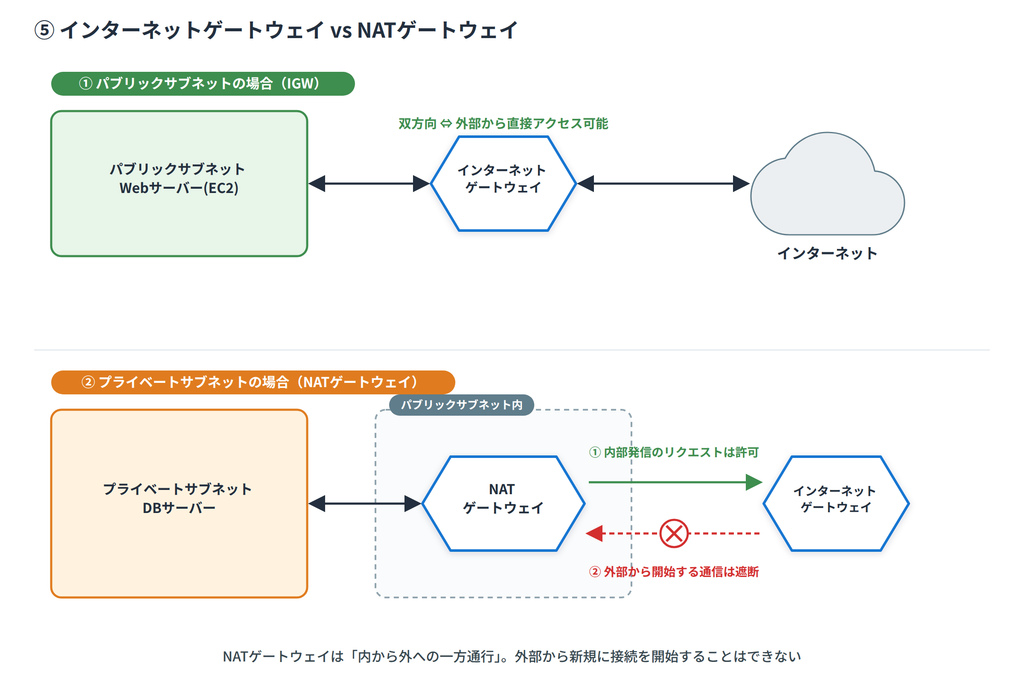
NATゲートウェイとは、プライベートな環境からインターネットへ安全にアクセスするための単方向コンポーネントです。外からは入れないものの、中からは出ていける一方通行の出口として機能します。
主な用途は、外部から直接攻撃されたくないサーバーから、OSのアップデートプログラム取得や外部APIへの接続を行うケースです。内部からのリクエストに基づく返信通信だけを通し、外部から開始される接続要求は遮断します。
双方向の通信を許可するインターネットゲートウェイとは異なり、セキュリティを高めた状態でのアウトバウンド通信に特化している点が大きな違いです。安全性を維持しながら外部リソースを活用したい場合に重宝する仕組みと言えます。
パブリックサブネットとプライベートサブネットの違いと使い分け
VPC内部のサブネットは、インターネットへの接続性によって大きく2種類に分類されます。それぞれの性質を理解し、適切に使い分ける設計が重要です。
2つのサブネットの違い(インターネット接続の可否)
パブリックサブネットとプライベートサブネットの根本的な違いは、外部インターネットとの直接通信が可能かどうかという点にあります。前者は外部と自由にやり取りでき、後者は外部からの直接アクセスが遮断された環境です。
この違いを生み出すポイントは、関連付けられたルートテーブルの設定にあります。ルートテーブル内にインターネットゲートウェイへの経路(0.0.0.0/0)が記述されていればパブリック、記述されていなければプライベートに分類される仕組みです。
名前の違いは単なるラベルではなく、設定されたルーティング情報の有無によって決定される点に留意しましょう。用途に合わせたルーティングを行うことで、意図通りのアクセス制御が完成します。
WebサーバーとDBサーバーの適切な配置例
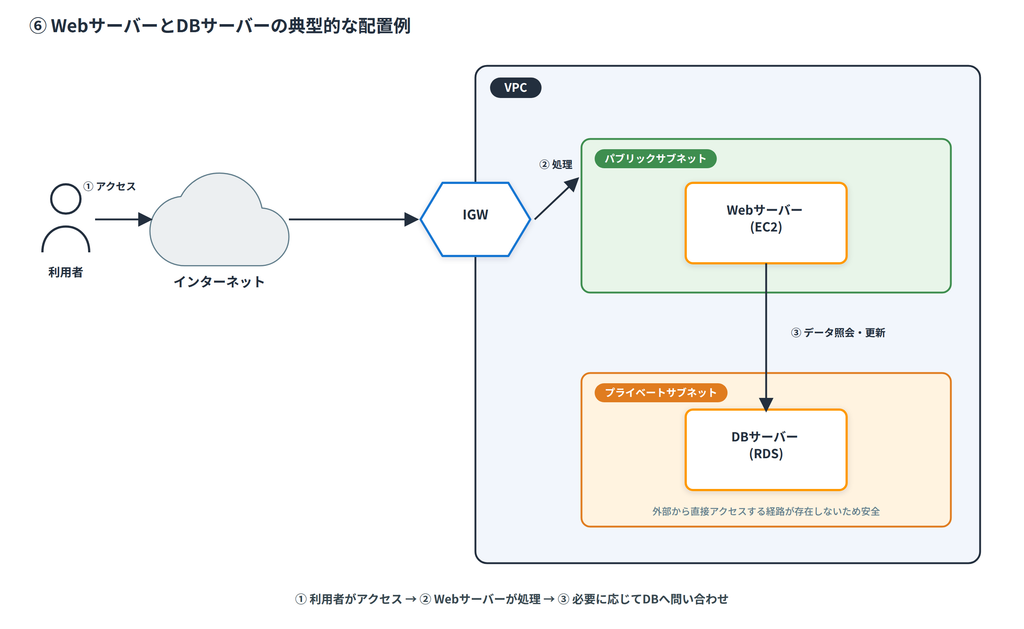
一般的なWebシステムの構築では、レイヤーごとにサブネットを使い分ける構成が推奨されます。具体的には、外部の利用者に公開するWebサーバーをパブリックサブネットに配置し、顧客データを保持するデータベースサーバーをプライベートサブネットに置く設計が標準的です。
この配置により、Webサーバーはインターネットからのリクエストを受け取りつつ、データベースへの直接攻撃を防ぐ堅牢な構造が完成します。外部からデータベースへのアクセス経路自体が存在しないため、万が一Web層が攻撃を受けても被害の拡大を抑えやすくなります。
処理の流れとしては、ユーザーがパブリックサブネットのWebサーバーにアクセスし、そのWebサーバーが必要に応じてプライベートサブネットのデータベースへ問い合わせを行います。このような段階的な配置が、クラウドセキュリティの基本原則と言えるでしょう。
VPCとセキュリティグループ・NACLの役割とレイヤーの違い
ネットワークの通信制御を行う際には、ファイアウォール機能の理解が欠かせません。AWSではセキュリティグループとネットワークACLという2種類の仕組みが用意されています。
セキュリティグループ(サーバー単位のファイアウォール)
セキュリティグループ(SG)は、EC2インスタンスなどの個別リソース単位で設定する仮想ファイアウォールです。サーバーのすぐ手前に立つ専属の見張り番のような役割を果たします。
最大の特徴は、戻り通信を自動的に許可する「ステートフル」な動作にあります。インバウンドルールで通過を許した通信であれば、アウトバウンドルールに関わらず戻りのデータ通信が許可される仕組みです。
許可する通信のみを登録するホワイトリスト形式を採用しており、必要なポートや送信元IPアドレスだけを指定して運用します。サーバー個別の通信制限を行う際の第一選択肢となる機能です。
ネットワークACL(サブネット単位のファイアウォール)
ネットワークACL(NACL)は、サブネット全体の境界線で通信をフィルタリングするファイアウォールです。部屋の入り口に配置された共通の門番と考えるとイメージしやすいかもしれません。
セキュリティグループと異なり、ネットワークACLは「ステートレス」として動作します。行きと帰りの通信経路をそれぞれ個別にルール定義しなければ、正常な通信が成立しない点に注意が必要です。
また、許可ルールだけでなく拒否ルールを設定できる点も大きな特徴と言えます。特定の悪質なIPアドレスからのアクセスをサブネットの入り口で一括遮断したい場合に有効な手段です。
セキュリティグループとネットワークACLの使い分けまとめ
2つのファイアウォール機能は、保護する対象の範囲や動作特性が大きく異なります。理解を深めるために、主な違いを整理しました。
| 比較項目 | セキュリティグループ | ネットワークACL |
| 適用対象 | インスタンス単位 | サブネット単位 |
| 動作状態 | ステートフル(戻り通信を自動許可) | ステートレス(行き・帰りの個別指定が必要) |
| 設定ルール | 許可ルールのみ | 許可ルールおよび拒否ルール |
| 評価順序 | すべてのルールを評価 | ルール番号の若い順に評価 |
基本的なネットワーク制御は、管理が容易なセキュリティグループを中心に行うのが一般的です。サブネット全体で特定の通信を拒否したい場合や、二重の防御壁を構築したい場合にネットワークACLを組み合わせると良いでしょう。
初心者がVPC構築でつまずきやすい注意点とハマりポイント
初めてVPCを設計・構築する際には、いくつか陥りやすい落とし穴が存在します。トラブルシューティングや初期設計の際に役立つポイントを確認しておきましょう。
インターネットに繋がらない時のチェックリスト
仮想サーバーを立ち上げたものの、外部と通信できないトラブルは初心者によく見られます。接続できない場合は、以下の3項目を順番に確認してみてください。
1. パブリックIPアドレスの割り当て:対象のEC2インスタンスにパブリックIPまたはElastic IPが付与されているか確認します。
2. ルートテーブルの経路設定:サブネットのルートテーブルに、インターネットゲートウェイ(0.0.0.0/0 -> igw-xxx)への経路が存在するか見直します。
3. セキュリティグループの設定:インバウンドおよびアウトバウンドルールで、必要なポート(HTTPの80番やHTTPSの443番など)が開放されているか確かめます。
どこか1箇所でも設定が漏れていると、通信は正常に成立しません。トラブルが発生した際は、データが通過する経路を一つずつ辿りながらチェックすることが解決への近道です。
VPC設計時のCIDR(IPアドレス範囲)指定の基本
VPCを作成する際は、CIDR(Classless Inter-Domain Routing)形式でIPアドレス範囲を指定します。例えば「10.0.0.0/16」と指定した場合、前半のIPアドレス空間を定義し、後ろの「/16」で利用可能なIPアドレスの範囲を表す仕組みです。
設計時の注意点として、将来的なネットワーク接続の可能性を考慮する必要があります。他社のネットワークやオンプレミス環境、あるいは別のVPCと将来的に接続(VPCピアリングやVPN接続)する可能性がある場合、IPアドレス範囲が重複していると相互通信ができません。
VPCのプライマリCIDRブロックは、作成後に変更することができません。後から拡張したい場合はセカンダリCIDRブロックを追加する形になりますが、範囲自体を作り直すには新しいVPCへの移行が必要になります。そのため初期段階で重複しない広めの範囲(10.0.0.0/16など)を設定しておくことが重要です。
まとめ
この記事では、AWS VPCの基本概念から主要な構成要素、セキュリティ設定の考え方までを解説しました。最後に、紹介した各構成要素の役割を一覧で振り返ります。
| コンポーネント | 主な役割 |
| VPC | AWS上の独立した仮想ネットワーク空間(全体の敷地) |
| サブネット | VPC内を用途別に分割したネットワーク区画(部屋) |
| ルートテーブル | 通信の目的地と経路を定義する案内板 |
| インターネットゲートウェイ | VPCと外部インターネットを結ぶ双方向の玄関口 |
| NATゲートウェイ | プライベート環境からの安全なアウトバウンド通信用出口 |
| セキュリティグループ | インスタンス単位で動作するステートフルなファイアウォール |
| ネットワークACL | サブネット境界で動作するステートレスなファイアウォール |
VPCの全体構造と各コンポーネントの役割を把握しておくことは、安全で拡張性の高いインフラを構築するための土台となります。
概念を理解した次のステップとして、実際のAWSマネジメントコンソールにログインし、自分自身でVPCを作成してみるハンズオン学習に挑戦してみてはいかがでしょうか。自分で動かしてみることで、通信の流れや設定項目の意味がより深く定着するはずです。
AWSをさらに深く学びたい方には 以下の書籍がおすすめです。
 | AWSの基本・仕組み・重要用語が全部わかる教科書 [ 川畑光平 ] 価格:3080円 |

 | 【最大10万Pt当たる!注文5千円以上&エントリー要 9/20~30限定】AWS認定クラウドプラクティショナー/山下光洋/海老原寛之 価格:2970円 |

「※本記事にはアフィリエイトリンクが含まれています」
AWSの基礎から実践まで体系的に 学べる一冊です。
コメント